Domain stqb.de kaufen?
Wir ziehen mit dem Projekt
stqb.de um.
Sind Sie am Kauf der Domain
stqb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain stqb.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie Software testen?
Wie Software testen? Software kann auf verschiedene Arten getestet werden, darunter manuelle Tests, automatisierte Tests, Lasttests, Benutzertests und Sicherheitstests. Manuelle Tests werden von Testern durchgeführt, die die Software auf Fehler überprüfen und sicherstellen, dass sie den Anforderungen entspricht. Automatisierte Tests werden mithilfe von Tools und Skripten durchgeführt, um den Testprozess zu beschleunigen und zu automatisieren. Lasttests überprüfen die Leistungsfähigkeit der Software unter hoher Last, während Benutzertests sicherstellen, dass die Software benutzerfreundlich ist. Sicherheitstests sind wichtig, um potenzielle Sicherheitslücken in der Software zu identifizieren und zu beheben. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
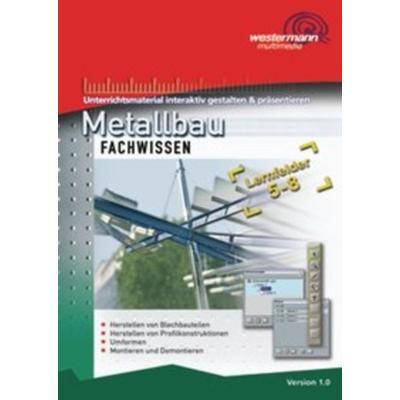
Metallbau FachwissenBasierend Auf Dem Fachbuch „metallbau Fachwissen Lernfelder 5-8“ (best.-nr. 231262) Bietet Diese Cd-rom Die Möglichkeit Schnell, Komfortabel Und Individuell Eigenes Material Für Den Unterricht Zu Gestalten. In Einem Archiv Stehen Alle Fotos,...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
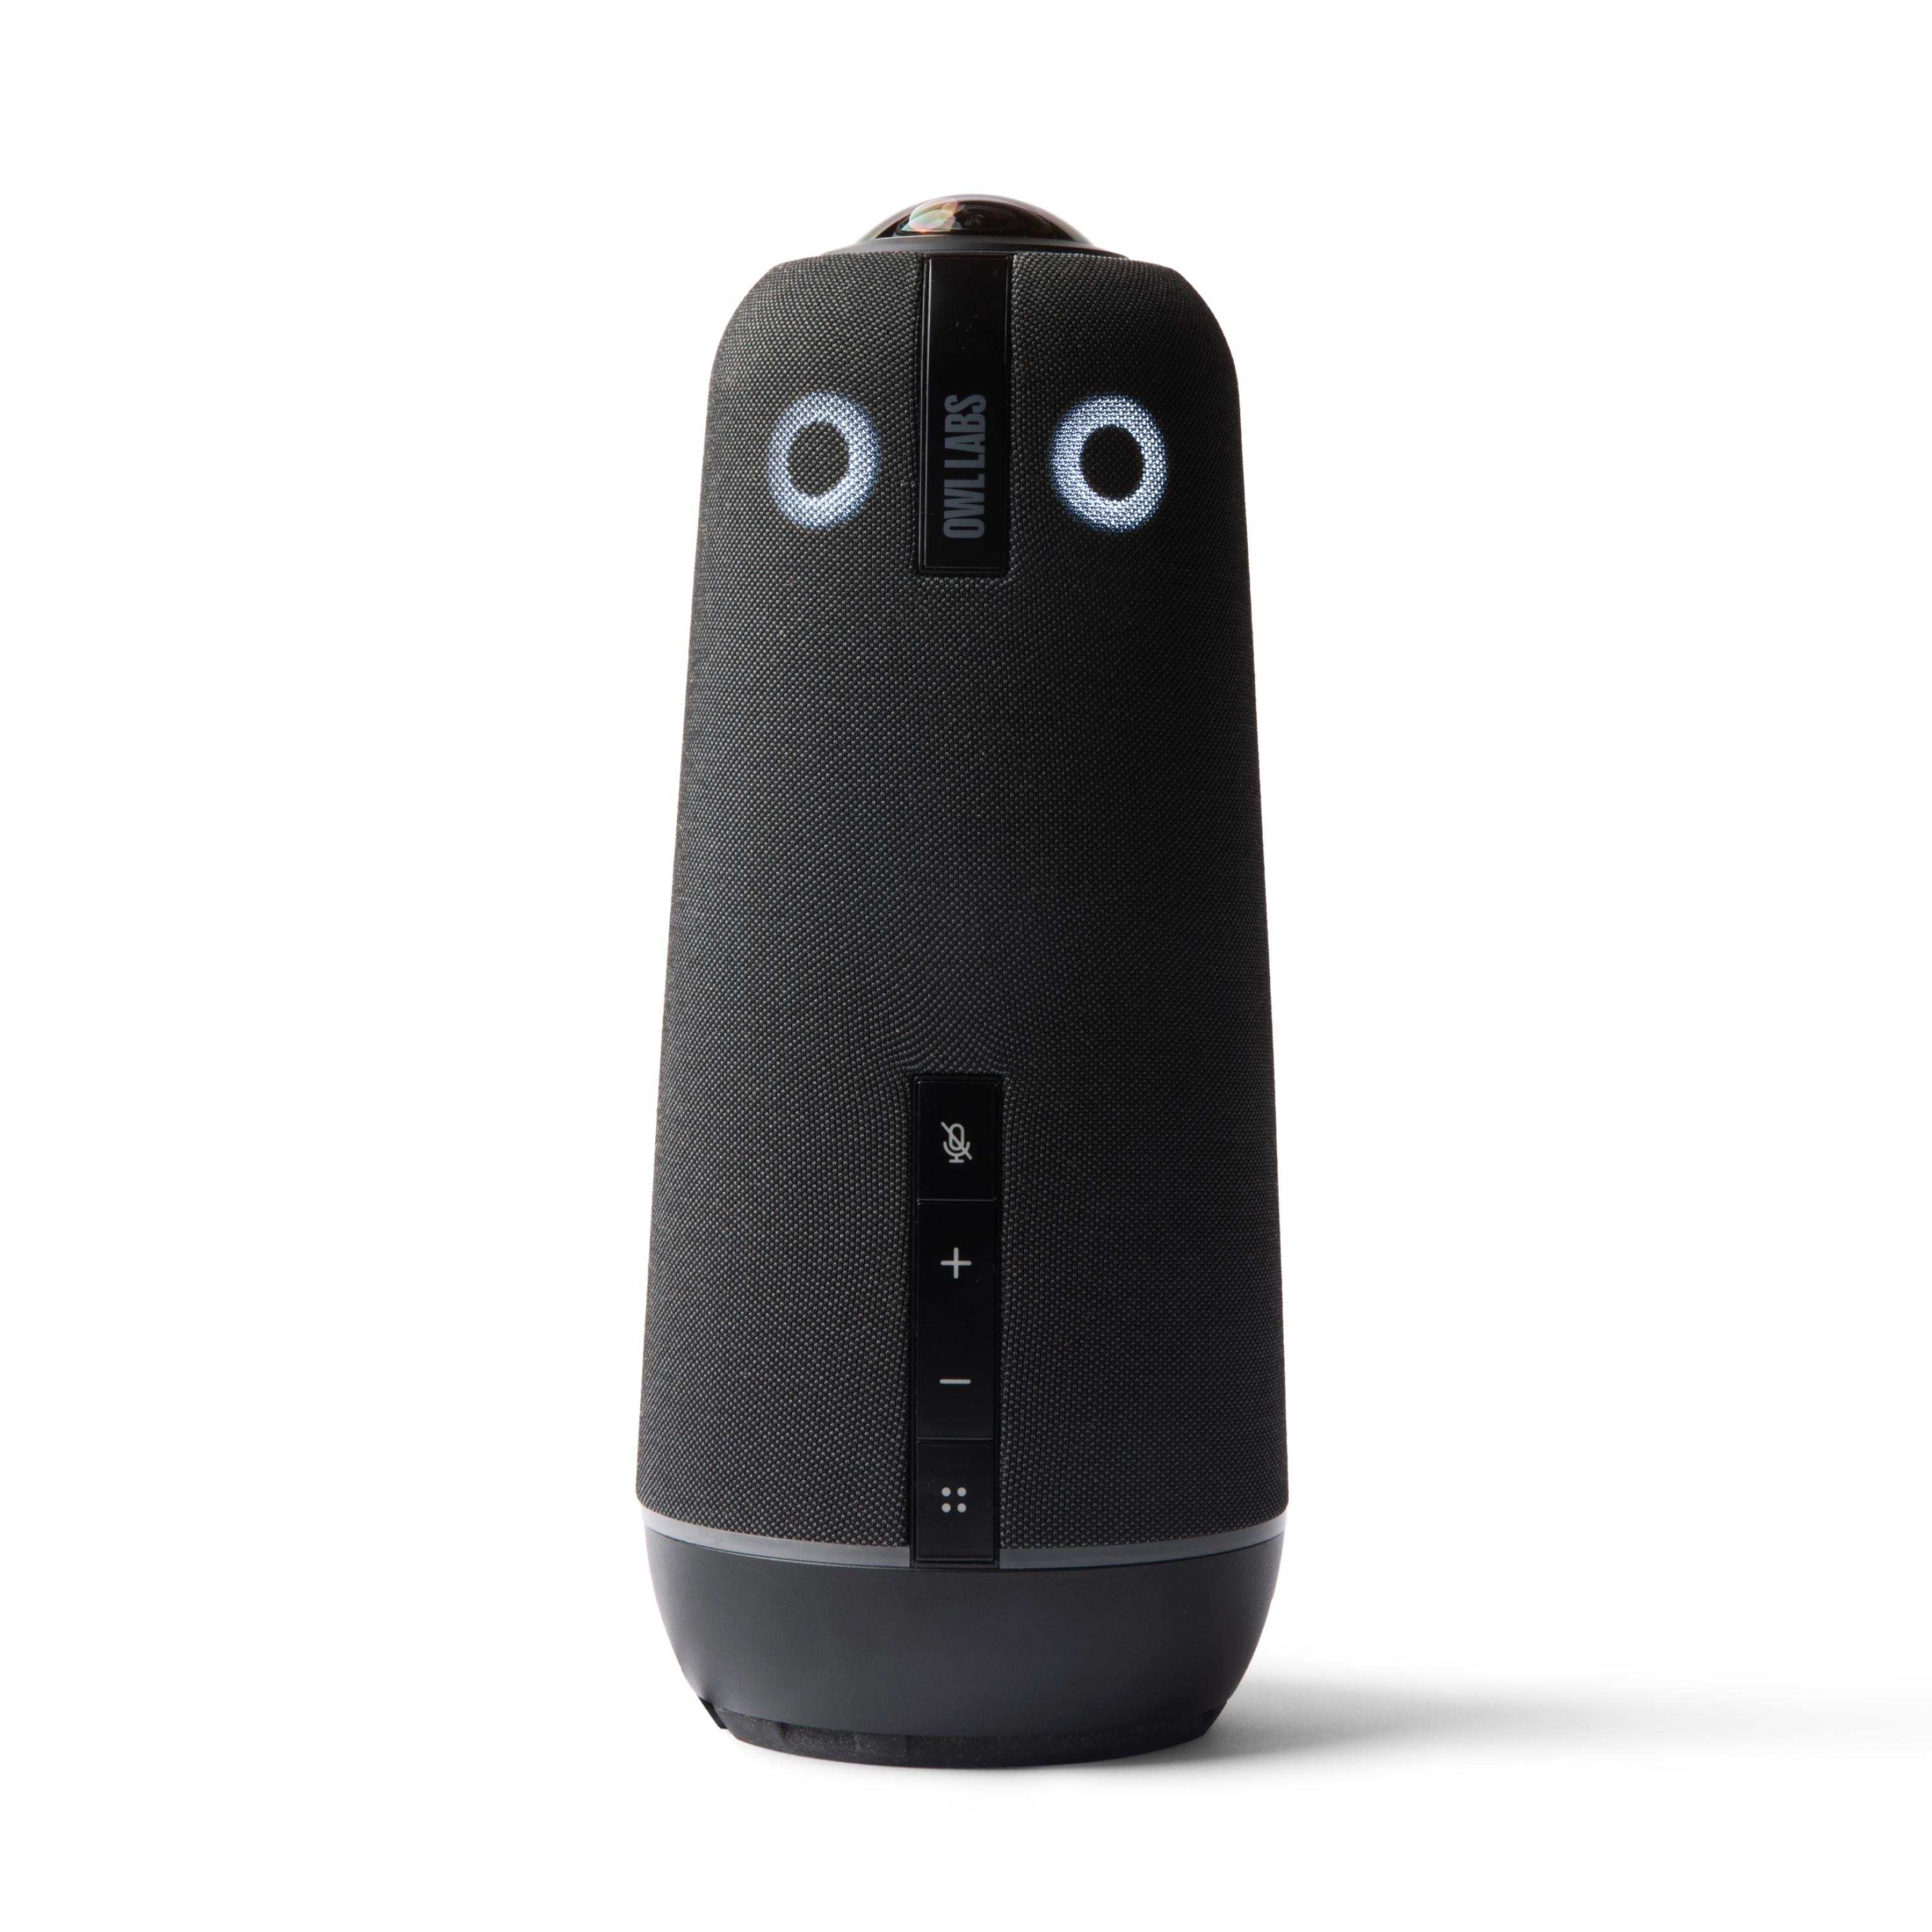
OWL LABS Meeting Owl 4+ Videokonferenzkamera mit neuer KI-gestützter Software & 4K Auflösung, Microsoft Teams ZertifizierungOwl Intelligence System fokussiert automatisch auf die aktiven Sprecherinnen oder Sprecher 4K Ultra-HD-Videoausgang 360-Grad-Panorama-Ansicht 360-Grad-Ansicht des Raums Ethernet- oder Unternehmens-WLAN-Verbindung2159,91 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Siemens 7KN2720-0CE00-1YC1 Standardlizenz zum Freischalten der Testfunktion in der Software SENTRON Powerconfig zum Testen der GrundschutzfunktionenStandardlizenz zum Freischalten der Testfunktion in der Software SENTRON Powerconfig zum Testen der Grundschutzfunktionen L, S, I, N, G der SENTRON Leistungsschalter. Lizenz zeitlich auf 365 Tage begrenzt.1064,06 €*Versand: 9,23 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Wie kann man effektiv testen, ob ein Produkt oder eine Software den Anforderungen und Standards entspricht?
Man kann effektiv testen, indem man klare Anforderungen und Standards definiert, die das Produkt erfüllen muss. Anschließend können verschiedene Testmethoden wie Funktionstests, Leistungstests und Benutzertests durchgeführt werden, um sicherzustellen, dass das Produkt den Anforderungen entspricht. Es ist wichtig, regelmäßige Tests während des gesamten Entwicklungsprozesses durchzuführen, um frühzeitig Probleme zu identifizieren und zu beheben. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zulassung, Prüfung, Zertifizierung, Fachbücher von David HagenDas Fachbuch "Zulassung, Prüfung, Zertifizierung" von David Hagen bietet eine umfassende Analyse der Regulierungsbestrebungen in der höheren Musikausbildung. Es beleuchtet die Entwicklung von Zulassungs-, Prüfungs- und Zertifizierungsverfahren seit dem frühen 19. Jahrhundert bis zur NS-Zeit. Der Autor untersucht die damit verbundenen Interessen, Hoffnungen und Konflikte, die sowohl staatliche Akteure als auch Ausbildungsinstitutionen und berufsständische Interessengruppen betreffen. Durch die Rekonstruktion dieser Geschichte wird deutlich, wie sich das Verhältnis von Musik und öffentlichem Bildungswesen im Laufe der Zeit verändert hat. Das Buch bietet eine neue Perspektive auf die rechtlichen und verwaltungstechnischen Rahmenbedingungen der Musikausbildung und zeigt auf, wie diese die Ausbildung und den Zugang zu Berufen in der Musik beeinflussten. Es ist eine wertvolle Ressource für alle, die sich mit der Geschichte und den Strukturen der Musikausbildung auseinandersetzen möchten.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Metallbau FachwissenBasierend Auf Dem Fachbuch „metallbau Fachwissen Lernfelder 5-8“ (best.-nr. 231262) Bietet Diese Cd-rom Die Möglichkeit Schnell, Komfortabel Und Individuell Eigenes Material Für Den Unterricht Zu Gestalten. In Einem Archiv Stehen Alle Fotos,...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OWL LABS Meeting Owl 4+ Videokonferenzkamera mit neuer KI-gestützter Software & 4K Auflösung, Microsoft Teams ZertifizierungOwl Intelligence System fokussiert automatisch auf die aktiven Sprecherinnen oder Sprecher 4K Ultra-HD-Videoausgang 360-Grad-Panorama-Ansicht 360-Grad-Ansicht des Raums Ethernet- oder Unternehmens-WLAN-Verbindung2159,91 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie Software testen?
Wie Software testen? Software kann auf verschiedene Arten getestet werden, darunter manuelle Tests, automatisierte Tests, Lasttests, Benutzertests und Sicherheitstests. Manuelle Tests werden von Testern durchgeführt, die die Software auf Fehler überprüfen und sicherstellen, dass sie den Anforderungen entspricht. Automatisierte Tests werden mithilfe von Tools und Skripten durchgeführt, um den Testprozess zu beschleunigen und zu automatisieren. Lasttests überprüfen die Leistungsfähigkeit der Software unter hoher Last, während Benutzertests sicherstellen, dass die Software benutzerfreundlich ist. Sicherheitstests sind wichtig, um potenzielle Sicherheitslücken in der Software zu identifizieren und zu beheben. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Siemens 7KN2720-0CE00-1YC1 Standardlizenz zum Freischalten der Testfunktion in der Software SENTRON Powerconfig zum Testen der GrundschutzfunktionenStandardlizenz zum Freischalten der Testfunktion in der Software SENTRON Powerconfig zum Testen der Grundschutzfunktionen L, S, I, N, G der SENTRON Leistungsschalter. Lizenz zeitlich auf 365 Tage begrenzt.1064,06 €*Versand: 9,23 €Sichere Weiterleitung zum Anbieter
-
Arbeitsbuch Fachwissen MTRAArbeitsbuch Fachwissen MTRA , Fragen, Übungen und Fälle , Reiningungssets > Autopflege & Aufbereitung , Erscheinungsjahr: 20150914, Produktform: Kartoniert, Beilage: Book, Redaktion: Hartmann, Tina~Kahl-Scholz, Martina~Vockelmann, Christel, Seitenzahl/Blattzahl: 320, Abbildungen: 141 farbige Abbildungen, Bibliographie, Themenüberschrift: MEDICAL / Biochemistry, Keyword: Anatomie;Bildgebung;Computertomographie;Fragen und Antworten;MTRA;Magnetresonanztomographie;Nuklearmedizin;Röntgen;Übungsbuch, Fachschema: Radiologie~Strahlen / Radiologie~Medizin / Allgemeines, Einführung, Lexikon~Innere Medizin~Medizin / Innere Medizin~Biochemie~Chemie / Biochemie~Heilkunde~Humanmedizin~Medizin, Fachkategorie: Medizin, allgemein~Klinische und Innere Medizin~Biochemie~Vorklinische Medizin, Grundlagenwissenschaften, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Medizinische Bildverarbeitung: Radiologie, Seitenanzahl: XI, Seitenanzahl: 320, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Springer-Verlag GmbH, Verlag: Springer-Verlag GmbH, Verlag: Springer-Verlag GmbH, Länge: 244, Breite: 170, Höhe: 17, Gewicht: 720, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann man effektiv testen, ob ein Produkt oder eine Software den Anforderungen und Standards entspricht?
Man kann effektiv testen, indem man klare Anforderungen und Standards definiert, die das Produkt erfüllen muss. Anschließend können verschiedene Testmethoden wie Funktionstests, Leistungstests und Benutzertests durchgeführt werden, um sicherzustellen, dass das Produkt den Anforderungen entspricht. Es ist wichtig, regelmäßige Tests während des gesamten Entwicklungsprozesses durchzuführen, um frühzeitig Probleme zu identifizieren und zu beheben. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.